Сравнение решения SIEM (управление событиями и инцидентами): Splunk Enterprise и IBM QRadar SIEM
Удовлетворённость пользователей
Стартовая цена
Подходит для
для организаций по всему миру, которые хотят в режиме реального времени получать эффект от своих данных для бизнеса
Для компаний и команд, которые стремятся сократить время между обнаружением и устранением угроз для своих сетей.
Отзывы пользователей
Интерфейс
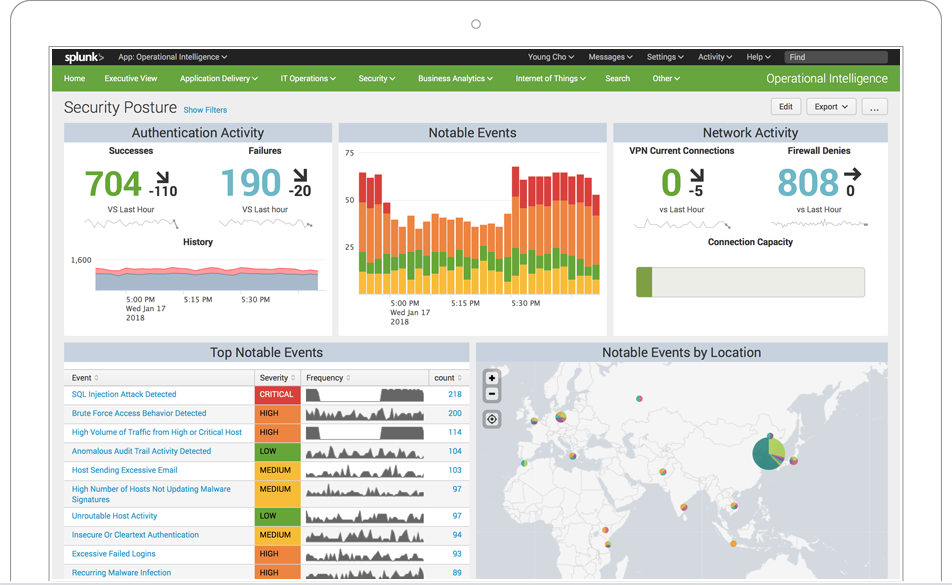
Скриншоты не предоставлены
У Splunk Enterprise есть безопасность приложений, мониторинг целостности файлов, отчетность о соответствии, судебный экспертиза и управление журналами — у IBM QRadar SIEM этого нет. Совпадают по 6 из 11 функций категории: анализ угроз, мониторинг активности пользователей, мониторинг в реальном времени, мониторинг сети, поведенческая аналитика и управление конечными точками.
- Разработчик: Splunk
- Страна: United States
- Год основания: 2004
- Разработчик: IBM
- Страна: United States
- Год основания: 1911
Не то, что ищете? Похожие решения в категории
Эти продукты похожи на то, что вы сравниваете.