

Сравнение решения SIEM (управление событиями и инцидентами): Splunk Enterprise и McAfee SIEM
Удовлетворённость пользователей
Нет данных
Нет данных
Стартовая цена
Вендор не предоставил информацию о цене
✓ Бесплатная версия
✗ Пробный период
Вендор не предоставил информацию о цене
✗ Бесплатная версия
✗ Пробный период
Подходит для
для организаций по всему миру, которые хотят в режиме реального времени получать эффект от своих данных для бизнеса
—
Отзывы пользователей
❝❞
Недостаточно отзывов
❝❞
Недостаточно отзывов
Нужна помощь с выбором?
Наши эксперты бесплатно подберут подходящее решение под ваши задачи
Получить консультацию →
Интерфейс
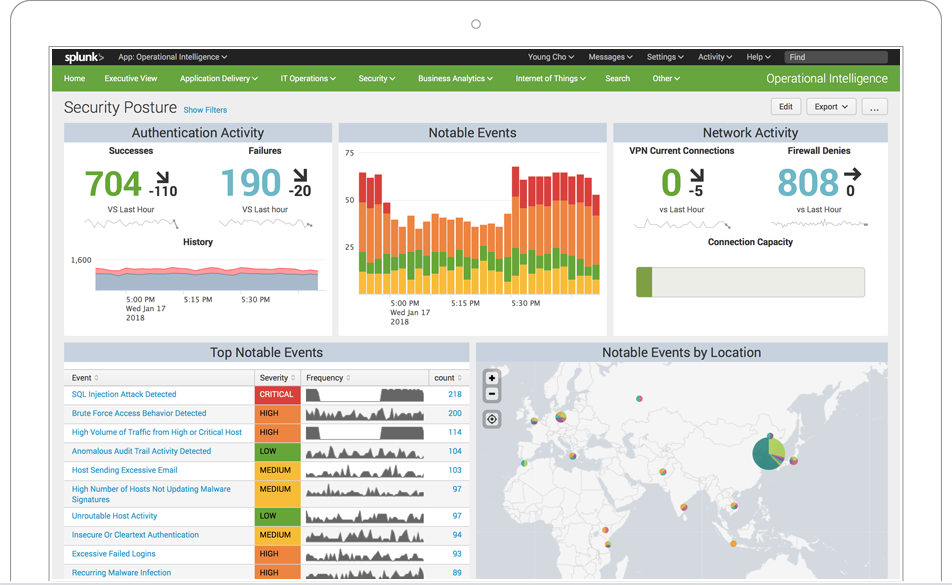
5 скриншотов
Скриншоты не предоставлены
Чем различаются по функциям
У Splunk Enterprise есть анализ угроз, безопасность приложений, мониторинг активности пользователей, мониторинг в реальном времени, мониторинг сети и ещё 6 функций — у McAfee SIEM этого нет. Общих функций категории у них нет вовсе — решения закрывают разные задачи.
11 из 11
100%
функций поддерживается
0 из 11
0%
функций поддерживается
✓
Анализ угроз
✓
Безопасность приложений
✓
Мониторинг активности пользователей
✓
Мониторинг в реальном времени
✓
Мониторинг сети
✓
Мониторинг целостности файлов
✓
Отчетность о соответствии
✓
Поведенческая аналитика
✓
Судебный экспертиза
✓
Управление журналами
✓
Управление конечными точками
✗
Анализ угроз
✗
Безопасность приложений
✗
Мониторинг активности пользователей
✗
Мониторинг в реальном времени
✗
Мониторинг сети
✗
Мониторинг целостности файлов
✗
Отчетность о соответствии
✗
Поведенческая аналитика
✗
Судебный экспертиза
✗
Управление журналами
✗
Управление конечными точками
Десктоп
✓
Cloud, SaaS, Web
✕
Mac
✕
Windows
✕
Cloud, SaaS, Web
✕
Mac
✕
Windows
Мобильные
✕
iOS
✕
Android
✕
iOS
✕
Android
Тех. поддержка
✕
24/7
✓
Рабочее время
✓
Онлайн
✕
24/7
✕
Рабочее время
✕
Онлайн
Обучение
✓
Онлайн
✕
Вебинары
✕
Документация
✓
Персонально
✕
Онлайн
✕
Вебинары
✕
Документация
✕
Персонально
- Разработчик: Splunk
- Страна: United States
- Год основания: 2004
- Разработчик: McAfee
- Страна: United States
Не то, что ищете? Похожие решения в категории
Эти продукты похожи на то, что вы сравниваете.
ПТ Ведомственный центр
Стартовая цена
Не указана
✕ Пробный период
✕ Бесплатная версия
Система управления инцидентами.
MaxPatrol SIEM
Стартовая цена
Не указана
✕ Пробный период
✓ Бесплатная версия
MaxPatrol SIEM дает полную видимость IT-инфраструктуры и выявляет инциденты информационной безопасности.
PT Threat Intelligence Feeds
Стартовая цена
Не указана
✕ Пробный период
✓ Бесплатная версия
Фиды с экспертными знаниями об угрозах.
Ankey SIEM
Стартовая цена
Не указана
✕ Пробный период
✓ Бесплатная версия
Система для централизованного управления безопасностью, событиями и информацией.
Ankey ASAP
Стартовая цена
Не указана
✕ Пробный период
✓ Бесплатная версия
Расширенная аналитика событий безопасности c функциями поведенческого анализа.
СёрчИнформ SIEM
Стартовая цена
Не указана
✓ Пробный период
✕ Бесплатная версия
Программное решение для обработки потока событий, выявления рисков и угроз информационной безопасности, работы...
UserGate Log Analyzer
Стартовая цена
Не указана
✕ Пробный период
✕ Бесплатная версия
UserGate Log Analyzer - система анализа событий и инцидентов.

Cortex XSOAR
Стартовая цена
Не указана
✕ Пробный период
✓ Бесплатная версия
Cortex XSOAR - решение, предлагающее комплексный подход к обеспечению информационной безопасности, снижению рисков...