Сравнение решения SIEM (управление событиями и инцидентами): Splunk Enterprise и СёрчИнформ SIEM
Коротко: Splunk Enterprise или СёрчИнформ SIEM
- Цен в открытом доступе нет ни у одной из программ — стоимость можно запросить у разработчиков.
- Бесплатная версия есть только у Splunk Enterprise, пробный период — только у СёрчИнформ SIEM.
- Отзывов пользователей пока нет ни об одной из программ.
- Функции категории: Splunk Enterprise — 11 из 11, СёрчИнформ SIEM — 8 из 11; различаются в 3 пунктах — подробнее ниже.
- Платформы: веб-версия — только у Splunk Enterprise; Windows — только у СёрчИнформ SIEM.
Основные параметры
Интерфейс
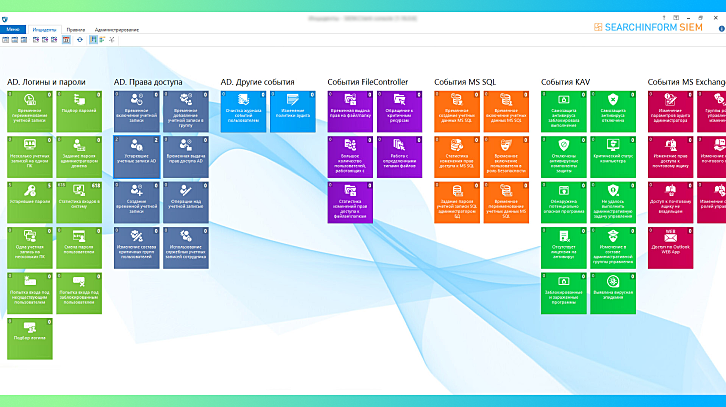
Функции категории
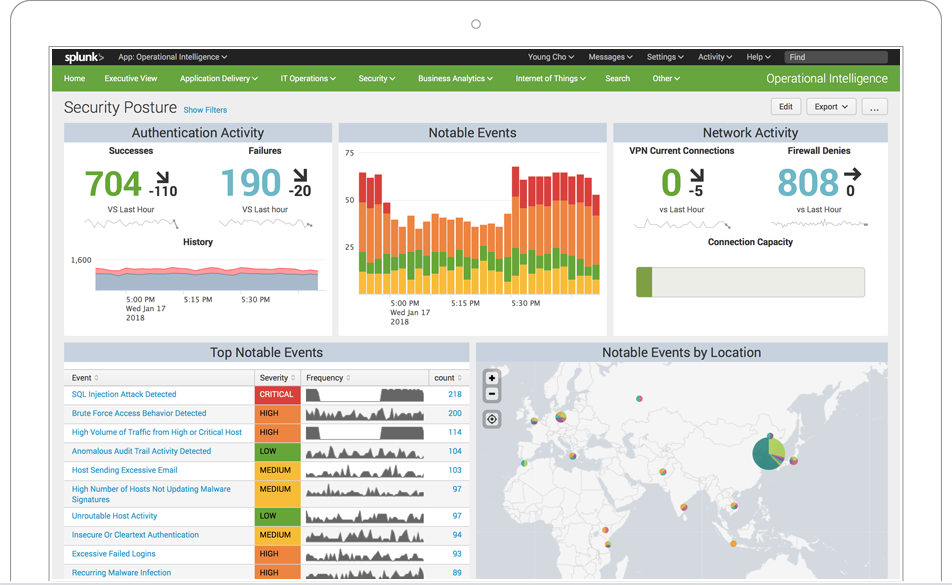
У Splunk Enterprise есть поведенческая аналитика, судебный экспертиза и управление конечными точками — у СёрчИнформ SIEM этого нет. Совпадают по 8 из 11 функций категории, среди них анализ угроз, безопасность приложений, мониторинг активности пользователей, мониторинг в реальном времени, мониторинг сети, мониторинг целостности файлов и еще 2 функции.
Показать совпадающие — 8 функций Свернуть
Платформы, поддержка и обучение
Как мы сравниваем: данные берем из карточек продуктов, оценки — средние по отзывам пользователей. Более высокую оценку отмечаем, только когда у каждого продукта не меньше 3 отзывов; платное размещение на сравнение не влияет.
Не то, что ищете? Похожие решения в категории
Эти продукты похожи на то, что вы сравниваете.