Клиенты входят в личный кабинет по коду из СМС, сотрудники открывают почту и CRM по паролю. Какую двухфакторную аутентификацию выбрать, чтобы чужой не вошел в аккаунт по украденному паролю, а счет за коды не рос вместе с базой? Команда pickTech разобрала семь способов второго фактора, от СМС и звонка до аппаратного ключа. В статье рассказываем, как работает каждый способ, сколько он стоит компании, какие у него слабые места и кому он подходит. Цены сверены на сайтах сервисов 27 октября 2026 года, условия LoginBot приводим по данным компании на сентябрь.
Коротко
- Двухфакторная аутентификация (2FA) — вход, при котором кроме пароля нужен признак другого типа: код на телефон, звонок, подтверждение в приложении, ключ или биометрия.
- Клиентам массового сервиса ставят СМС или звонок, без установки приложений. Платит за это компания. Первый СМС-код абоненту в месяц стоит 7–13 ₽, плюс плата за имя отправителя и шаблон. Звонок — от десятков копеек до 2 ₽.
- Сотрудникам и администраторам подходят приложение-аутентификатор, пуш со сверкой чисел или аппаратный токен. От фишинга защищают только ключи стандарта FIDO и passkey: они сверяют адрес сайта.
- Обычному бизнесу закон прямо не требует 2FA. Прямое требование есть у госсистем, у банков — свои требования Банка России.
- Без запасного канала и лимитов на отправку кодов двухфакторная аутентификация подводит. Пользователи застревают, а атаки на форму оплачивает компания.
Что такое двухфакторная аутентификация простыми словами
Двухфакторная аутентификация — это вход, при котором человек подтверждает личность двумя признаками разного типа. Первый — пароль. Второй — личный признак: телефон с номером, приложение с кодами, ключ на брелоке, отпечаток пальца.
Признаки, или способы аутентификации, делят на три типа:
- знание — пароль, пин-код, ответ на секретный вопрос;
- владение — телефон и SIM-карта, приложение на смартфоне, ключ;
- свойство — отпечаток пальца, лицо, голос.
Два пароля подряд — по-прежнему один фактор. Если злоумышленник выманил первый, он выманит и второй. Защита держится на вещах разной природы, их приходится красть по отдельности. Узнать пароль мало, нужен еще телефон.
Рядом стоят три слова, которые часто путают. Идентификация — система узнает, кто вы, по логину или телефону. Аутентификация проверяет, что это правда вы. Авторизация решает, что вам можно открыть.
Google называет вход в два шага двухэтапной аутентификацией. По сути это та же 2FA, если второй шаг другого типа. Многофакторная аутентификация (MFA) — общее название для двух признаков и больше. Бизнесу почти всегда хватает двух.
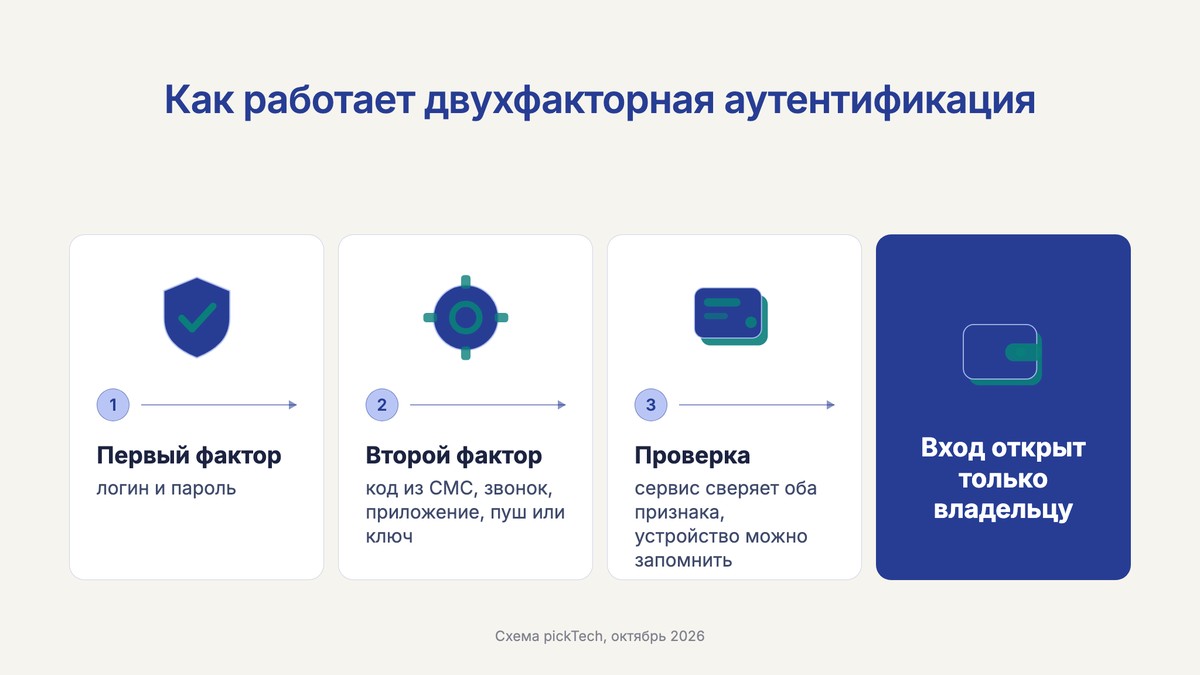
Как работает двухфакторная аутентификация при входе:
- Пользователь вводит логин и пароль.
- Сервис просит второй фактор: одноразовый код, звонок или нажатие кнопки.
- После проверки сервис открывает доступ и часто запоминает устройство.
Зачем бизнесу двухфакторная аутентификация и что требует закон
Двухфакторная аутентификация закрывает вход в чужую учетную запись по украденному или подобранному паролю. По оценке Microsoft (2019), дополнительная проверка может блокировать более 99,9 % атак на аккаунты. В 2019 году Google проверил свои запросы при подозрительном входе. СМС-код остановил 100 % автоматических атак ботов, 96 % массового фишинга и 76 % целевых атак. Подтверждение на устройстве остановило 100 % атак ботов, 99 % массового фишинга и 90 % целевых атак.
Бизнесу защита нужна в трех местах:
- аккаунты и личные кабинеты клиентов: там заказы, бонусы, деньги на счете и персональные данные;
- рабочие аккаунты сотрудников: почта, CRM, бухгалтерия, облачные сервисы;
- админки сайтов, серверы и удаленный доступ: этот аккаунт открывает все остальное.
Статья 19 закона № 152-ФЗ «О персональных данных» требует защиты персональных данных. Меры защиты задают постановление Правительства № 1119 и приказ ФСТЭК (Федеральной службы по техническому и экспортному контролю) № 21. По приказу подлинность проверяют у сотрудников и клиентов на любом уровне защищенности. Число факторов приказ не задает. Значит, интернет-магазину и онлайн-сервису закон 2FA прямо не предписывает, решение принимают по рискам и безопасности.
Прямое требование нашлось у государства. Для государственных информационных систем и госорганизаций с 1 марта 2026 года действует приказ ФСТЭК № 117 от 11.04.2025. Для мобильного и удаленного доступа он требует строгой или усиленной многофакторной аутентификации (в редакции приказа ФСТЭК № 137 от 08.05.2026, действует с 1 сентября 2026 года). Для привилегированного доступа нужна строгая, а если она технически невозможна, усиленная многофакторная аутентификация привилегированных пользователей. У банков свои требования Банка России: положение № 851-П вместо 683-П и ГОСТ Р 57580.1-2017.
Способы двухфакторной аутентификации: выбор и стоимость
Ниже семь вариантов, от привычных пользователю к тем, что дают больше безопасности.
Код из СМС
Сервис отправляет на номер пользователя одноразовый код, человек вводит его на сайте или в приложении. СМС аутентификация знакома всем и не требует установки. Для клиентов это привычный вариант 2FA.
Платит компания. С 2025–2026 года операторы считают такие сообщения пакетами на одного абонента в месяц, и пакет списывается при первом коде. У МТС Exolve пакет из первых пяти сообщений абоненту МТС или МегаФона стоит 7,32 ₽, абоненту Т2 — 10,98 ₽ (с НДС, тариф «Базовый»). У SMS Aero такой пакет стоит от 8,30 ₽ (МегаФон) до 12,59 ₽ (Т2) при пополнении на 35–150 тыс. ₽.
С шестого сообщения в месяц списывается следующий, более дорогой пакет. Сверху идет абонентская плата за имя отправителя и шаблон, отдельно у каждого оператора. За имя у МТС с 1 сентября 2026 года платят 3 000 ₽ в месяц. Цены и условия провайдеров сравнивает подборка СМС-рассылок для кодов подтверждения.
Слабые места у такой защиты:
- подмена сим-карты (SIM swap): злоумышленник перевыпускает номер на себя и начинает получать чужие сообщения;
- перехват в сети связи через уязвимости SS7: Positive Technologies в 2015 году перехватывала СМС в сетях всех восьми операторов из своей выборки;
- вредоносные программы на телефоне, которые читают СМС;
- накрутка через форму входа (SMS pumping): злоумышленники вводят в форму номера, которые контролирует оператор-соучастник, и получают долю выручки от отправки, а счет приходит компании.
Американский институт стандартов NIST (SP 800-63B-4, 2025) относит проверку по СМС и голосом к «ограниченным» способам. По этому стандарту сервис, который их принимает, должен предложить пользователю другой способ входа. Для российских компаний это ориентир, а не норма.
Накрутка отнимает деньги напрямую. По данным LoginBot, у одного из клиентов, пока вход шел по СМС, атаки начинались периодически. Бюджет в 40 тыс. ₽ на балансе у СМС-оператора уходил за несколько часов. До пополнения баланса настоящие клиенты не могли войти.
Звонок: флешколл, голосовой код и звонок боту
Номер подтверждают звонком тремя способами.
- Флешколл. Сервис сам набирает пользователя и сразу сбрасывает вызов. Код — последние цифры номера, с которого пришел вызов. На сайтах сервисов это стоит от 0,75 ₽ (VoicePassword) до 1,83–1,93 ₽ («Звонок», i-Digital). Сами сервисы пишут о блокировках таких вызовов операторами. На МТС цена выше, 1,90–2,00 ₽.
- Голосовой код. Робот звонит и диктует цифры. Такой звонок стоит от 0,42–0,63 ₽ у Plusofon (в зависимости от пакета) до 1,83–1,93 ₽ у i-Digital. Такой способ помогает, если СМС не доходят.
- Обратный звонок, или звонок боту. Пользователь сам звонит на показанный сайтом номер. Вызов сбрасывается без соединения, сервис сверяет номер звонящего с введенным. Кода нет, так что перехватывать и вводить нечего. Звонящий ничего не платит. uCaller объясняет, что запустил такой режим из-за частых блокировок авторизационных звонков.
Один из таких сервисов — LoginBot от петербургской компании «Офис24», похожий режим есть у uCaller и Plusofon. Вход в LoginBot стоит 1,50 ₽, а при объеме от 50 тыс. запросов в месяц — 0,95 ₽. До 100 входов в месяц бесплатно (данные компании на сентябрь 2026 года).
Подключают сервис по API. Для сайтов на «1С-Битрикс» с 26 октября 2026 года есть бесплатный модуль на маркетплейсе. По сводной статистике LoginBot, вход занимает в среднем около 15 секунд, и около 3 % пользователей его не завершают.
По данным LoginBot, есть и ограничения. Звонок не сработает на номерах немобильного формата, а также если на сим-карте нет денег или запрещены исходящие вызовы (так бывает у корпоративных и детских номеров). По словам компании, от подмены номера звонящего защищает только закон. Поэтому банкам и платежным системам LoginBot свой сервис не предлагает. Для особых случаев к звонку можно добавить пароль или пин-код.
Приложение-генератор кодов (TOTP)
Приложение для двухфакторной аутентификации хранит секрет и каждые 30 секунд показывает новый код. Алгоритм называется TOTP и описан в RFC 6238. Сервис вычисляет такой же код и сравнивает. Связь не нужна, код появляется даже в режиме полета.
Для пользователя приложение-аутентификатор бесплатно. Это «Яндекс ID», Google Authenticator, Microsoft Authenticator и другие приложения с поддержкой TOTP. Компании не нужно платить за каждый код. Деньги уходят на разработку и сценарий восстановления при потере телефона.
Но пользователь должен установить приложение и отсканировать QR-код. Для массового входа клиентов это лишний шаг. Если человек потерял телефон, а резервных кодов и облачной копии нет, то доступ к аккаунту вернет только поддержка. Фишинговый сайт может выманить и такой код. NIST не считает одноразовые пароли из приложения устойчивыми к фишингу.
Пуш-подтверждение
При входе на смартфон приходит пуш-уведомление с вопросом «Это вы?», и пользователь нажимает «Да». Понадобится свое мобильное приложение или программа корпоративной платформы входа. Отдельно пуш не продают: у платформ он входит в лицензию.
Риск способа — усталость от запросов (push bombing). Злоумышленник с украденным паролем шлет запросы один за другим, пока человек по ошибке не подтвердит вход. Так в сентябре 2022 года взломали Uber. По разбору самой компании, атакующий раз за разом пытался войти с паролем подрядчика, и тот в итоге принял один из запросов.
Защитой служит сверка чисел. На экране входа показывают цифры, их вводят в приложении. В Microsoft Authenticator она включена для всех пуш-уведомлений. Еще помогает лимит на число запросов подряд.
Telegram: бот и коды через Gateway
У Telegram два варианта. Бот с кнопкой «Поделиться контактом» получает привязанный к аккаунту номер и сверяет с номером на сайте. Telegram Gateway — официальный канал платформы для кодов подтверждения, код приходит сообщением в самом мессенджере.
Базовая цена Telegram Gateway — $0,01 за код без налогов. Для номеров +7 она может отличаться. Пополнить счет можно только через Fragment в криптовалюте. Агрегаторы продают этот канал в рублях по договору. Например, у МТС Exolve Telegram Verify стоит 1,53 ₽ за доставленное сообщение, у SMS Aero «Коды в Telegram» — 1,99–2,49 ₽.
Канал в несколько раз дешевле СМС, но работает лишь у пользователей Telegram, согласных получать коды. Чтобы не терять остальных, Telegram ставят первым каналом, а при сбое переходят на СМС или звонок. Такую цепочку предлагает, например, МТС Exolve.
Аппаратный ключ и passkey
Аппаратный ключ (токен) — устройство с USB, NFC, которое подтверждает вход криптографией по стандартам FIDO2 и U2F. Токен сверяет адрес сайта, так что фишинговая копия не получит от него ответа. Ключ доступа (passkey) — та же технология без отдельного устройства. Секрет хранится в смартфоне или менеджере паролей и открывается биометрией.
Среди российских устройств этого класса есть «Рутокен MFA» (FIDO2 и U2F, вход по устройству и PIN-коду) и JaCarta U2F от «Аладдин Р.Д.». Цены нужно уточнять у продавцов, так как «Аладдин Р.Д.» их не публикует. Раздавать токены клиентам массового сервиса не получится. Токен разумно выдать администраторам, бухгалтерии и тем, кто входит на серверы.
Биометрия
Отпечаток и лицо на смартфоне обычно не уходят на сервер. Биометрия открывает приложение или passkey на устройстве, сервис получает криптографическое подтверждение. По закону № 572-ФЗ компании вправе проверять человека через Единую биометрическую систему с его согласия, а требовать сдать биометрию для услуги нельзя.
Сравнение способов: таблица
| Способ | Что нужно пользователю | Цена для компании | Главный риск | Кому подходит |
|---|---|---|---|---|
| Код из СМС | Телефон с номером | 7–13 ₽ за пакет до пяти кодов абоненту в месяц, плюс имя и шаблон | Подмена SIM, перехват, накрутка через форму | Клиентам, запасной канал |
| Флешколл и голосовой код | Телефон с номером | 0,42–2,00 ₽ за звонок | Блокировки звонков операторами, подмена SIM | Клиентам |
| Обратный звонок (звонок боту) | Телефон с номером, исходящие вызовы | 0,22–1,50 ₽; LoginBot — 1,50 ₽, от 50 тыс. в месяц — 0,95 ₽ | Подмена номера, запрет исходящих | Клиентам массового сервиса |
| Приложение-генератор | Смартфон и установка приложения | Бесплатно за код, платная разработка | Фишинг, потеря телефона | Сотрудникам, бизнес-клиентам |
| Пуш | Приложение компании или платформы входа | В лицензии платформы или разработка | Усталость от запросов | Сотрудникам, клиентам с приложением |
| Telegram | Аккаунт в Telegram | $0,01 напрямую или 1,53–2,49 ₽ у МТС Exolve и SMS Aero | Нет Telegram у части клиентов | Первым каналом с откатом на СМС |
| Аппаратный ключ и passkey | Токен или смартфон с passkey | Цена токена у продавца | Потеря токена | Администраторам, финансам |
Цены — с сайтов сервисов на 27 октября 2026 года, условия LoginBot — по данным компании на сентябрь.
Как выбрать второй фактор: клиентам, сотрудникам, администраторам
Двухфакторную аутентификацию выбирают под того, кто входит, и под цену ошибки. Клиенту важно войти быстро и без установки программ. Администратору важнее защита от подделки входа.
Массовый вход клиентов в приложение или личный кабинет. Здесь нужен баланс конверсии, цены и безопасности. Подходят СМС или звонок, а Telegram добавляют как более дешевый первый канал с откатом на них.
Если форму атакуют или счет за СМС растет быстрее выручки, присмотритесь к обратному звонку. Кода нет, и сообщения на чужие номера не уходят. Платят ли за запросы, по которым никто не позвонил, зависит от провайдера: у LoginBot, по его словам, это определяют условия договора. Подходящие сервисы, например LoginBot, собраны в нашем каталоге программ для двухфакторной аутентификации. Запасной канал нужен в любом случае, так как у части клиентов не будет денег на счете или сигнала.
Кабинет для бизнес-клиентов. Пользователей меньше, а данных за входом больше: договоры, счета, заказы. Безопасность важнее скорости, поэтому разумно предложить приложение-аутентификатор, а СМС и звонок оставить запасными.
Сотрудники: почта, CRM, удаленный доступ. Удобнее всего корпоративная платформа, которая подключает второй фактор к рабочим системам. Среди российских платформ есть MULTIFACTOR (до трех лицензий бесплатно), Indeed AM и Avanpost MFA+. Внутри — пуш, приложение с кодами, ключ. Интеграторы для внедрения собраны в нашем разделе решений для двухфакторной аутентификации.
Администраторы и доступ к серверам. Здесь подходят аппаратные ключи и passkey: они дают защиту и от фишинга. Для таких аккаунтов СМС и звонок слишком легко обойти через оператора связи.
Платежи и банковские операции. У банков свои требования Банка России. Сообщество OWASP не рекомендует СМС и звонки для приложений с финансовым риском, NIST считает их ограниченными.
Как настроить двухфакторную аутентификацию для своих пользователей: чек-лист
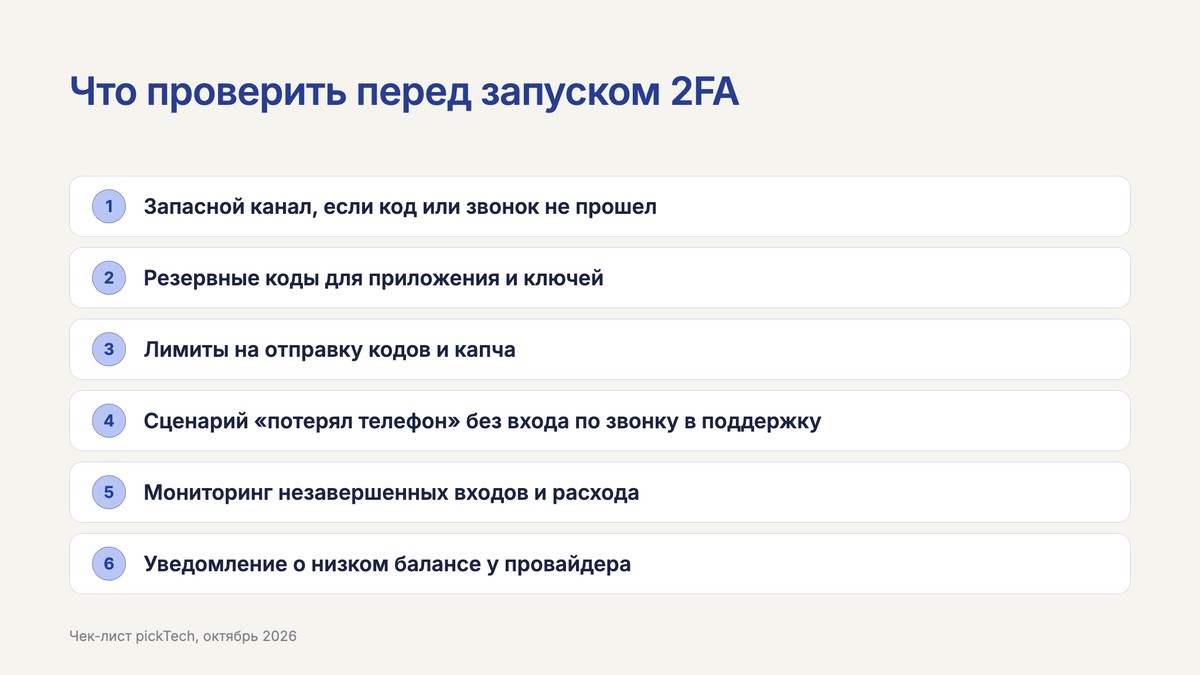
Провайдер дает API, разработчик встраивает его в форму входа. Больше времени уходит на сценарии, когда второй фактор не сработал. От них зависят удобство и безопасность. Перед запуском 2FA проверьте восемь пунктов:
- Запасной канал. Если звонок не прошел, предложите СМС или Telegram, и наоборот.
- Резервные коды. Для приложения и ключей выдайте их при настройке и попросите сохранить.
- Лимиты на отправку. Ограничьте число запросов на номер, IP-адрес и устройство в час. Поставьте капчу после нескольких попыток и отсеките страны, где у вас нет покупателей. Лимиты и капча — защита от накрутки.
- Доверенное устройство. Не спрашивайте подтверждение при каждом входе с того же телефона, клиенты меньше устанут.
- Восстановление доступа. Сценарий «потерял телефон» не должен открывать аккаунт по одному звонку в поддержку.
- Мониторинг. Считайте долю незавершенных входов и расход по дням. Рост отправок без завершенных входов — признак накрутки.
- Баланс у провайдера. Поставьте уведомление о низком остатке: пустой баланс останавливает вход для всех.
- Тест на реальных номерах. Проверьте крупных операторов, корпоративные сим-карты, роуминг и иностранных абонентов.
Вопросы и ответы
Что такое 2FA-код?
Одноразовый код второго фактора, он подтверждает вход после пароля. Код присылают в СМС и Telegram, диктуют в звонке, показывают в приложении. Код действует от 30 секунд до нескольких минут и годится один раз.
Чем двухфакторная аутентификация отличается от многофакторной?
Двухфакторная аутентификация — это частный случай многофакторной, когда признаков ровно два и они разного типа. В многофакторной признаков может быть три и больше, например пароль, ключ и лицо. Для большинства сервисов бизнеса двух достаточно.
Двухфакторная авторизация и аутентификация — это одно и то же?
В быту да, «двухфакторной авторизацией» называют 2FA. Строго говоря, аутентификация проверяет личность, а авторизация определяет права после входа.
Что безопаснее: СМС или приложение-аутентификатор?
Приложение безопаснее, так как код не проходит через оператора связи. Подмена сим-карты и перехват здесь не помогут. Но оба способа уязвимы для фишинга. От него защищают только ключи и passkey.
Можно ли обойти двухфакторную аутентификацию?
Да, но сложнее и дороже, чем подобрать пароль. Обходят через подмену сим-карты и фишинговые сайты, которые просят ввести код. В обзоре за 2025 год Банк России описывает схему, когда мошенники звонят «из доставки» и просят продиктовать код из СМС. Чтобы усложнить обход, нужны лимиты, сверка чисел в пуше и строгий сценарий восстановления доступа.
Сколько стоит двухфакторная аутентификация для клиентов?
Стоимость зависит от способа. Первый СМС-код абоненту в месяц стоит 7–13 ₽, плюс у каждого оператора плата за имя отправителя и шаблон. Флешколл стоит 0,75–2,00 ₽, обратный звонок — от 0,22 ₽ (Plusofon, пакет на 100 000 звонков) до 1,50 ₽ (LoginBot). Telegram стоит 1,53–2,49 ₽, приложение-генератор бесплатно. Еще нужна разработка, чтобы встроить провайдера на сайт и продумать сценарии сбоя.