Сравнение решения для управления инцидентами: MaxPatrol SIEM и PT Threat Intelligence Feeds
Удовлетворённость пользователей
Стартовая цена
Подходит для
для выявления инцидентов ИБ.
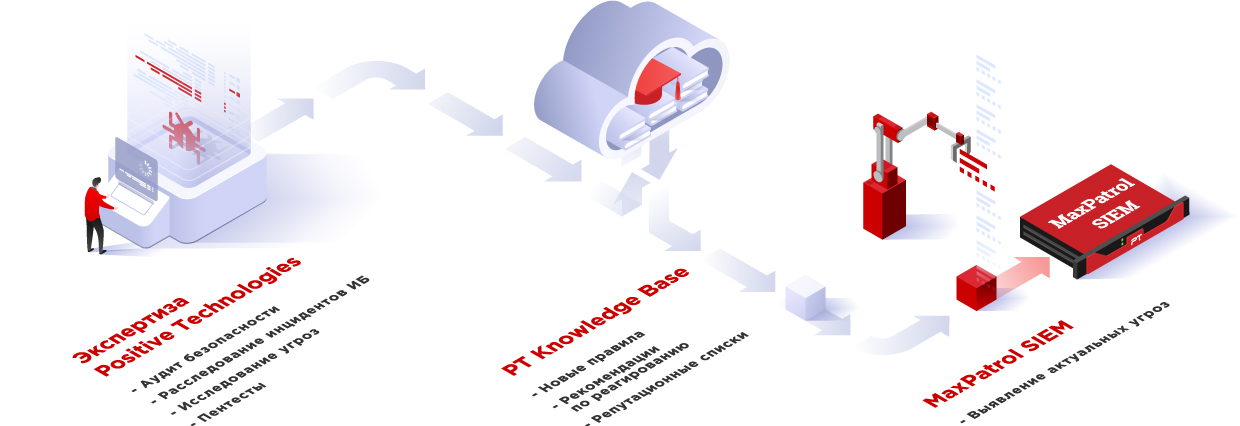
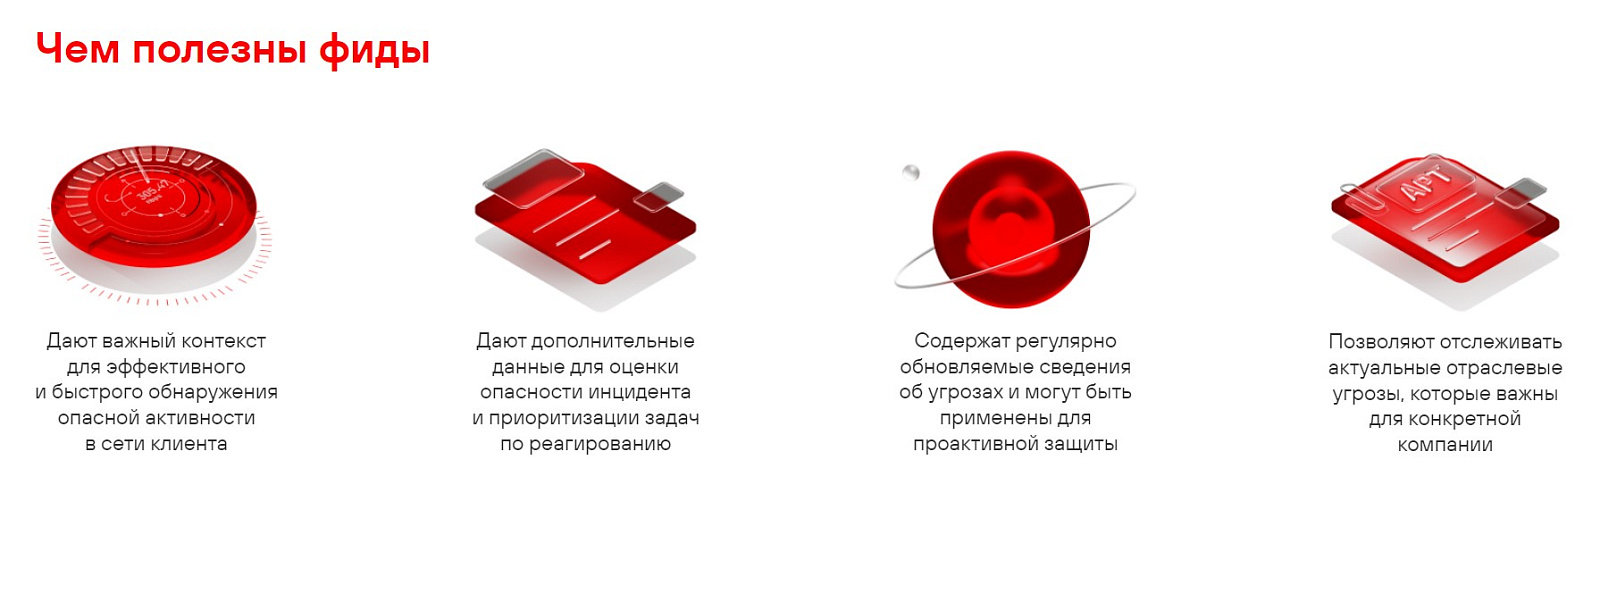
для информирования SOC-команд об актуальных угрозах информационной безопасности.
Отзывы пользователей
Интерфейс
У MaxPatrol SIEM есть контрольный журнал и корректирующие и Профилактические Действия (CAPA) — у PT Threat Intelligence Feeds этого нет. У PT Threat Intelligence Feeds, в свою очередь, есть управление расследованиями. Совпадают по 4 из 9 функций категории: отчеты об инцидентах, управление IT-инцидентами, управление задачами и управление инцидентами в сфере безопасности.
- Разработчик: Positive Technologies
- Страна: Russian Federation
- Год основания: 2002
- Разработчик: Positive Technologies
- Страна: Russian Federation
- Год основания: 2002
Не то, что ищете? Похожие решения в категории
Эти продукты похожи на то, что вы сравниваете.